 By Jun mishina


大手企業で大量の個人情報流出事件が相次いでいる。個人情報保護委員会は10月7日に各企業に注意喚起を行ったほか、内閣官房国家サイバー統括室は9日にセキュリティ強化を促した。また自民党の国家サイバーセキュリティ戦略本部(平将明本部長)は日、「不正アクセスによる漏えい等の事案を踏まえた対応について」を議題に協議。会合では対策として経産省の「サイバーセキュリティお助け隊サービス」が紹介された。
過剰になった個人情報保護
個人情報流出に打ち震える日本社会。流出事件は大きく報じられるが、その後、情報がどのように悪用され、どのような被害が生じたのかにも目を向ける必要がある。一方で、個人情報保護の強化を求める声は強まる。流出した情報の種類と実際の被害に応じて、対策や負担が妥当かを検証した方がいいだろう。
気になるのは個人情報保護が政治・行政に都合よく運用されてきたこと。情報公開制度などは最たるものだ。昨今、個人情報保護を理由に公文書の黒塗りは公然と行われる。氏名や連絡先など、個人のプライバシーに関わる箇所でなくても、個人情報保護を理由に文書の核心部分が隠蔽されることがある。
本来、個人情報保護と情報公開は同時に尊重されるべきだが、政府や行政は、個人情報保護を情報公開より上位の概念であるかのように扱ってきた。個人情報保護を声高に叫ぶのはいいが、市民生活へ弊害がもたらされる。保護の範囲や運用によっては、社会の透明性や利便性が損なわれることを国民は理解できているだろうか。
システムをロックして身代金を要求するだけでなく、ロックする前に内部の機密データや個人情報をひそかに盗み出し、「暴露されたくなければ金を払え」と脅すいわゆるランサムウェア攻撃。また、AIを悪用してサーバーに侵入し、個人情報を不正に取得する危険性もある。しかしセキュリティ強化と行き過ぎた個人情報保護は別で考えるべきではないか。
これに対する政府や与党の動きを見ていこう。
10月8日、古川俊治サイバー安全保障担当相出席の下、「不正アクセスによる漏えい等の事案を踏まえた関係省庁会議」が開催された。関係省庁には、サイバー攻撃に関する情報を国家サイバー統括室(NCO)に集約することと、会議で共有した取組を着実に進めることが指示された。
NCOの資料が示す対策の柱は、ウェブシステムなどの適切な管理、委託先などを通じた侵害への対策、データの適切な管理の3点だ。
次いで10月9日、自民党国家サイバーセキュリティ戦略本部は会合を開き、不正アクセスについて討議した。同本部の平本部長は閉会後、記者団に不正アクセスにより個人情報を違法ダウンロードされる前にセンサーで検知するシステム作りを挙げたという。
では具体的に、企業・団体のどこに問題があったのか。個人情報保護委員会が漏えい事案を整理した注意喚起では、次の9類型が示されている。
漏えい事案で見えた9つの問題点
①脆弱性の放置。システム保守の契約に脆弱性対応が含まれていない、担当者の役割分担が決まっていないなどの理由で、既知の欠陥が放置される。
②脆弱性への対応の遅れ。親会社が修正を指示しても、子会社の人員不足などにより対応できず、その間に攻撃を受ける。
③不正ログイン。推測されやすいパスワードや認証の不備に加え、漏えいした認証情報の変更、ログ監視が不十分なケースだ。
④グループ会社や海外拠点からの侵入。管理が行き届かない拠点を入口に、親会社のデータセンターなどへ被害が広がる。
⑤グループ会社間のアクセス制御の不備。利便性を優先して相互にアクセスできる状態にした結果、一か所への侵入がグループ全体に波及する。
⑥従業者が個別に保存したデータの漏えい。端末などに個人データが残り、組織が把握していない古い情報まで流出する。
⑦グループ会社への監督不足。個人データの管理を親会社に委託した子会社が、「グループ内だから」と取扱状況の確認を怠る。
⑧クラウドサービスからの漏えい。提供事業者への攻撃により複数の顧客企業に被害が及ぶほか、利用企業による安全性の確認や必要な監督が不足する。
⑨APIの悪用。システム間でデータをやり取りする機能の設計・設定に不備があり、利用者番号などを書き換えるだけで他人の情報を取得できてしまう。
これらに共通するのは、対策ソフトの有無だけでは解決できない点だ。機器の把握、責任分担、委託関係、アクセス権限、データの保存方法といった、企業の管理体制そのものが問われている。
サイバーセキュリティお助け隊サービスとは
政府が事業者に求めているのは、脆弱性への迅速な対応、認証の強化、アクセス権限の制限、ログの監視などだ。自社だけでなく、子会社、海外拠点、委託先まで管理の対象に含める必要がある。
不要となった個人データの整理も重要だ。攻撃を完全に防げなくても、保有する情報を必要な範囲に絞れば、漏えい時の被害を抑えられる。個人情報保護委員会は、保存の必要性や法令上の根拠を確認し、不要データの消去に努めるよう求めている。
ただし、資料に示された具体的な手法のすべてが一律に義務となるわけではない。取り扱う情報の性質や量、事業規模などに応じて、必要かつ適切な措置を選ぶという考え方だ。
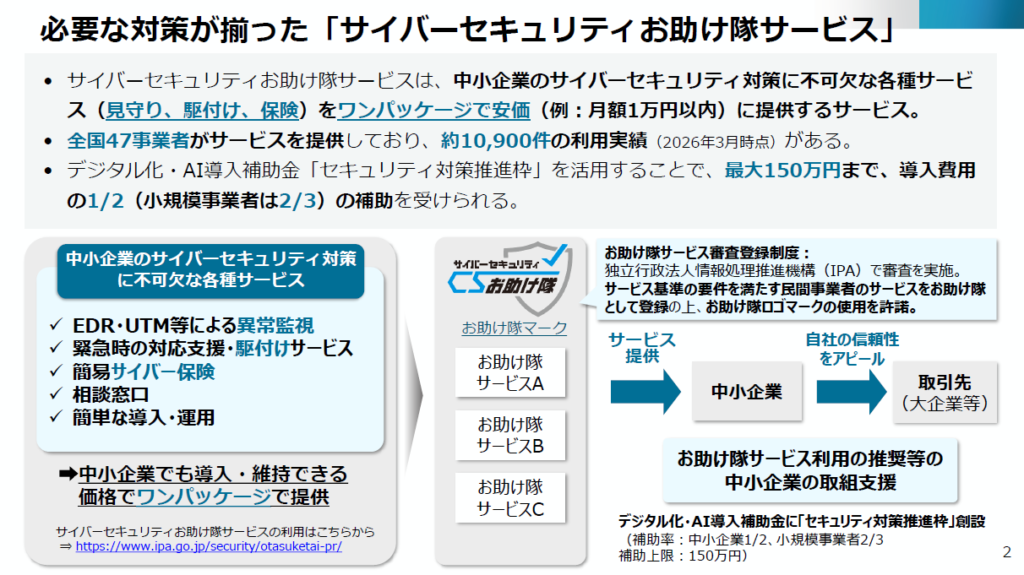
こうした対策を自力で進めにくい中小企業向けの仕組みが、「サイバーセキュリティお助け隊サービス」である。民間事業者が異常監視、緊急対応、相談窓口、簡易保険などをまとめて提供し、独立行政法人情報処理推進機構(IPA)が基準を満たしたサービスを登録する。導入には補助金も用意されている。
ITの専門人材や予算が限られている中小企業にとって、サイバー攻撃から自社とサプライチェーンを守るための「極めて実効性の高い足がかり」というふれこみだ。
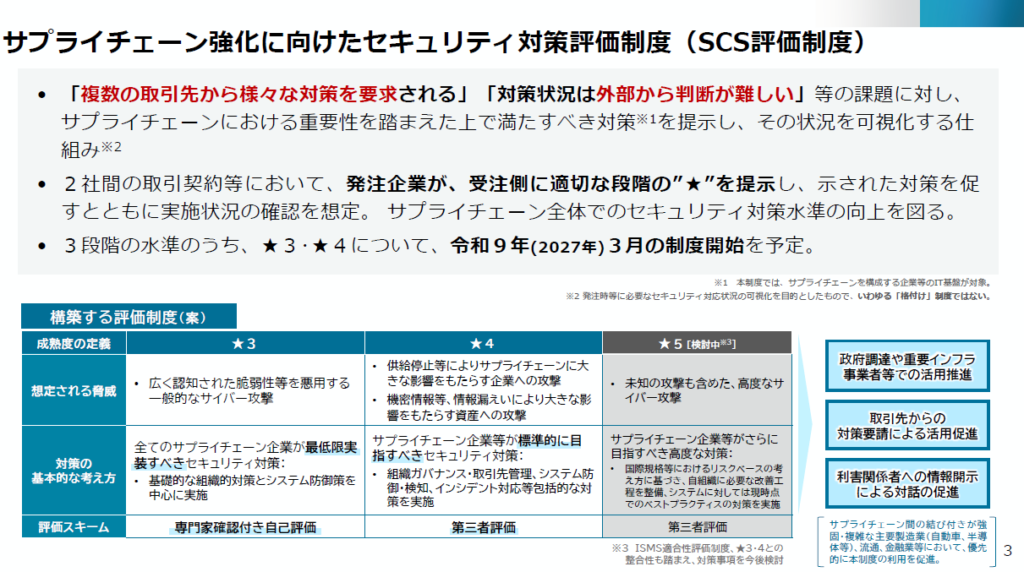
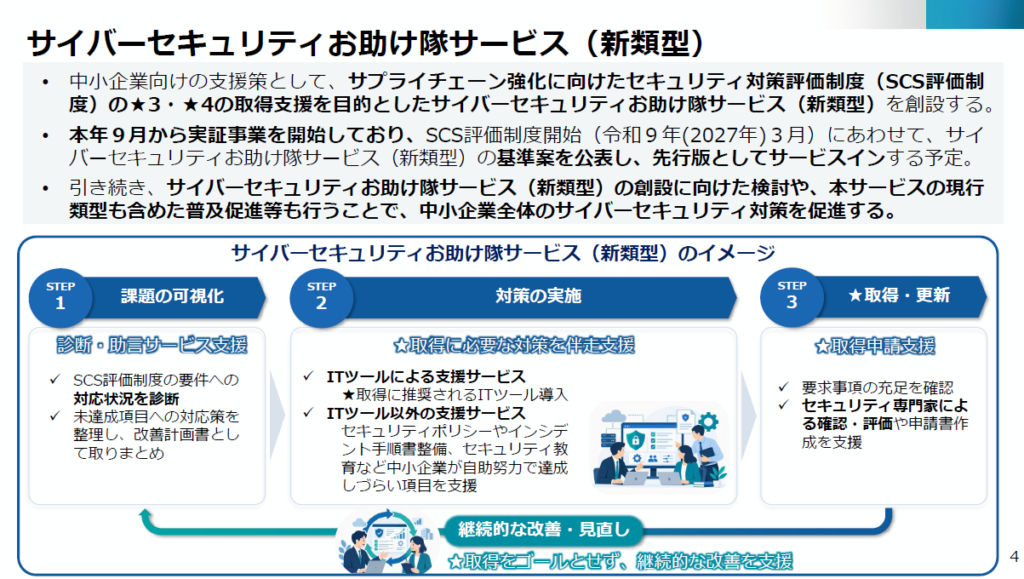
その新類型は、サプライチェーン強化に向けたセキュリティ対策評価制度「SCS評価制度」の★3・★4取得(*表を参照)を支援するものだ。要求事項への対応状況を診断し、改善計画を作成。ITツールの導入や規程・事故対応手順の整備、教育、取得申請などを支援する。
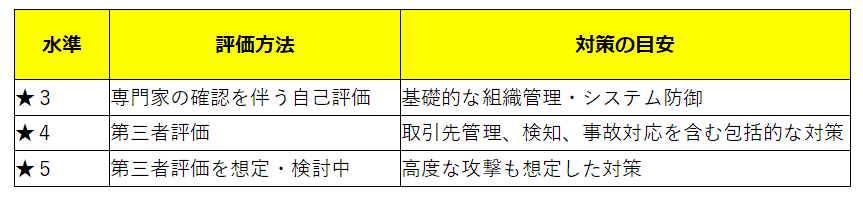
SCS評価制度は、発注企業が取引先に必要な対策水準を示し、実施状況を確認するための仕組みだ。★3・★4は2027年3月に開始予定で、新類型もこれに合わせて先行版を提供する見通し。配布資料によれば2026年9月から実証事業を開始したという。
専門人材が不足する企業を支援するという試み自体は悪くない。ただし、現行サービスの監視・緊急対応と、新類型の評価取得に向けた支援は、区別して評価する必要がある。
またランサムウェアによる業務停止への備えとして、バックアップと復旧訓練は重要ではないか。ただし、バックアップ自体が消去・暗号化されれば、そこからの復旧はできない。攻撃の影響を受けにくい形で保存し、実際に復元できるかを確認する必要がある。また、復旧できても、すでに盗まれた情報の公開や悪用は防げない。対策の実効性は、侵入防止、情報窃取の防止、業務復旧のそれぞれについて評価すべきだ。
セキュリティ対策評価制度は地雷の予感も
懸念されるのは、実際の安全性向上よりも、評価取得そのものが優先されることだ。補助金や認証制度、入札上の優遇が結び付けば、本来の政策目的よりも、補助金の受給や認証取得が優先されるおそれがある。サイバー対策でも同じ問題が起きないか、検証が必要だ。
プライバシーマーク制度は1998年から実施されている。しかし、評価や認証の取得は、情報流出を防ぐ保証にはならない。新たなSCS評価制度は、既存制度のどのような不足を補い、何を改善するのか。
そもそもサイバーセキュリティお助け隊サービスを採用した場合の費用対効果が不明だ。
また経済産業省は、悪質な営業活動を防ぐために「未取得だからといって、すぐに入札から除外されたり商取引が規制されたりするものではない(任意の制度である)」と公式に注意喚起した。
NTT docomo Business Watchの記事【2026年度末開始】SCS評価制度(セキュリティ対策評価制度)とは?では
「制度への関心が高まるにつれ、「取得しないと取引が制限される」「今すぐ申し込まないと入札から排除される」といった説明で製品やサービスを勧める例が見られるようになりました。
と説明している。制度をタテにした悪質な営業があったというのだ。
この説明は、未取得を理由に直ちに入札や取引から排除されるものではない、という趣旨だ。ただし、評価取得が発注先を選ぶ際の判断材料となり、取得企業に有利に働く可能性はある。
セキュリティ体制が不透明な競合他社と並んだ際、「弊社は国のSCS評価制度で★3(または★4)を取得しています」と客観的な証明を出せるため、発注元が取引先を選ぶ際の判断材料になり得る。
資料にも「★取得をゴールとせず、継続的な改善を支援」とあるが過去の例からすると〝目的化〟の可能性は十分にあるのだ。
政策の成果を測るべき数字は、サービスの加入件数や★の取得数だけではない。
「未修正の欠陥が減ったか」「侵入を早く発見できたか」「漏えい被害や業務停止を小さくできたか」「被害を受けてもデータや業務を復旧できたか」
こうした観点からの検証が必要だ。公費を投入する以上、評価取得を支援した実績と、企業の安全性を改善した実績を分けて示す必要がある。